1. 2026年秋、何が起きているか
件数の大きい事例を挙げます。いずれも各組織が「影響を受けた可能性がある」とした最大数であり、漏えいが確定した数ではありません。
- IDCフロンティア(IDCFクラウド):10月7日午前3時40分ごろから東日本第1リージョンの一部がランサムウェアで停止。影響は495の企業・自治体に及び、利用者には自社で保有するバックアップからの復旧が案内されました。JR東日本とビューカードは最大約600万件の会員情報が流出した可能性を公表しています。
- ライドオンエクスプレスHD(銀のさら、釜寅、すし上等):10月13日、登録ユーザー情報最大650万件が漏えいした可能性を公表。カード情報は保有していません。
- アルカディア(自治体向け情報配信「SpeeCAN RAIDEN」など):10月11日に不審な挙動を検知。最大でメールアドレス約313万6,000件、電話番号約10万5,000件などが対象で、10月15日時点で125の公的機関が利用者向けのお知らせを出しています(お知らせの件数であり、漏えいが確定した数ではありません)。
- 焼肉きんぐ(物語コーポレーション):アプリ会員10,788,963件。ブックオフ:子会社システム経由で最大643万件。スカイチケット:1,400万件超。
- 大和証券、シチズン時計:委託先スカラコミュニケーションズのFAQシステムへの一晩の不正アクセスで、約11万人と約10万人分が影響。
- 日本経済新聞社:社員1人のMicrosoft 365アカウントから9月30日に約9,000件の不審なメールが送信。別のGoogle Workspaceアカウントには7月下旬から不正ログインがあり、Googleからの通知で判明しました。
- バーガーキング(ビーケー・ジャパン):10月2日から7日にかけて公式アプリの会員情報を管理するシステムに不正アクセスがあり、10月13日に判明。約1,118万件(会員ID、メールアドレス、氏名、生年月日、電話番号など)。カード番号は保有しておらず、パスワードの漏えいは確認されていません。経緯は外部機関と調査中です。
9月25日から10月6日までの事例を侵入口ごとに整理した一覧です。詳しい時系列と、各社が最初に気づいた経緯は、2026年10月 相次ぐ情報漏えい:攻撃者はどこから侵入し、誰が最初に気づいたのかで扱っています。
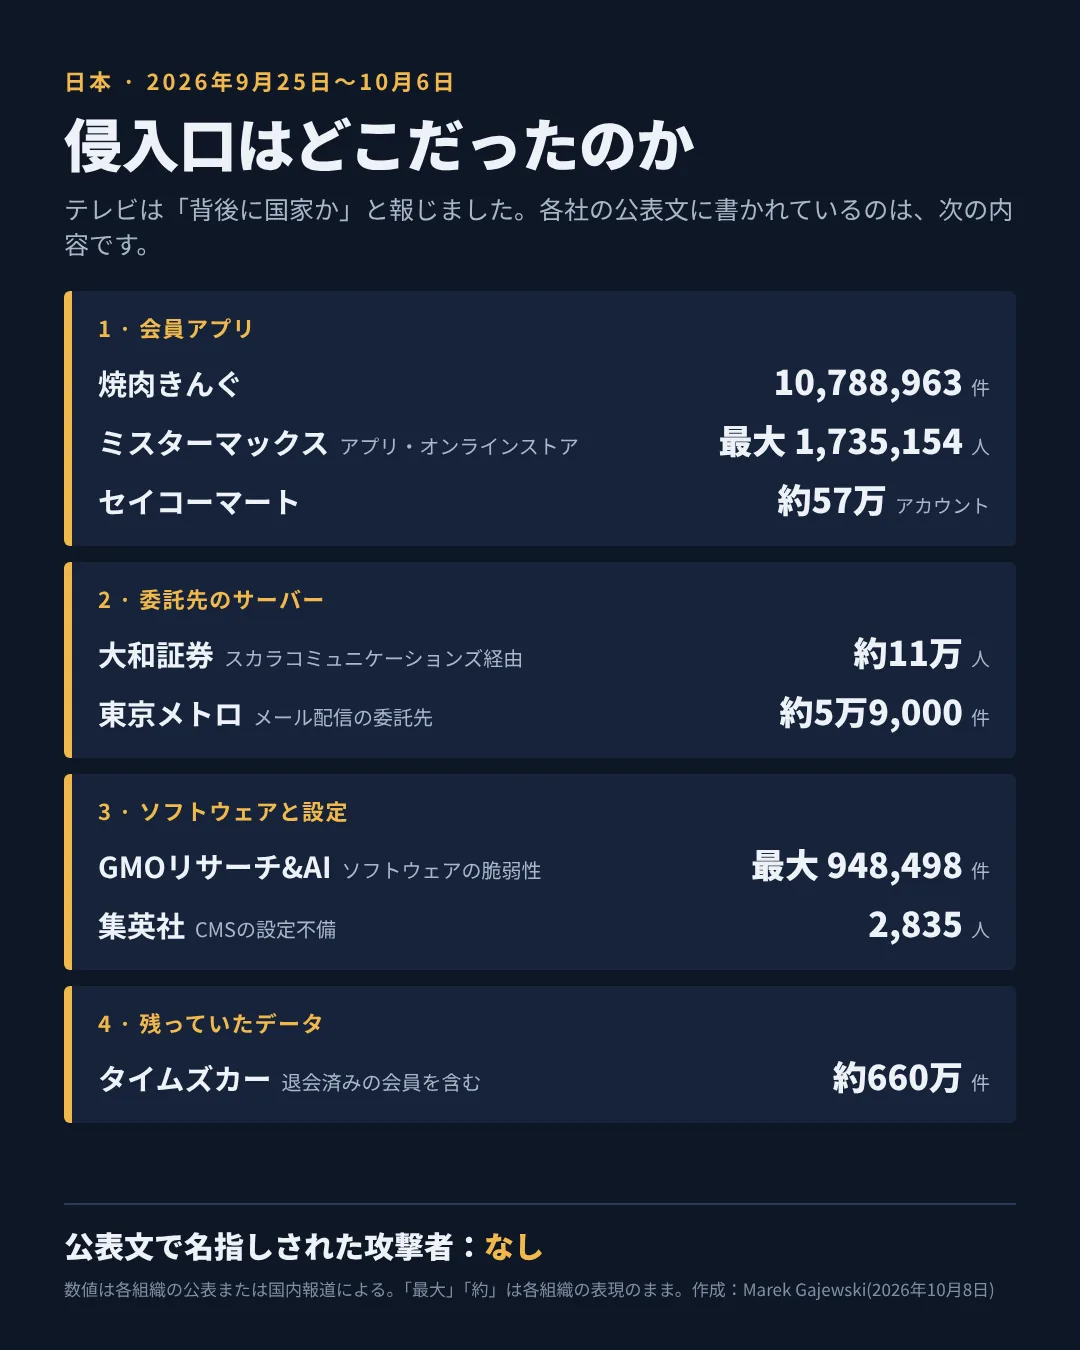
「背後に国家か」という問いはテレビで繰り返されましたが、木原稔官房長官は10月6日、一連の事案が関連しているかどうかは明らかではなく、手口や傾向を分析していると述べるにとどめています。攻撃トラフィックを分析したあるセキュリティ企業は、手口の変化の速さと多様さが「人間には困難」で、AIエージェントが悪用された可能性があるとNHKに語っています。これは報道された可能性であり、確認された事実ではありません。守る側にとって役に立つのは「どこから入られたか」という問いです。次の章で扱います。
2. 日本企業を狙う脅威の実像
ランサムウェア:半期で123件、約6割が中小企業
警察庁が9月に公表した令和8年上半期の情勢によると、2026年1月から6月のランサムウェア被害報告は123件で、統計を取り始めた2020年下半期以降で最多です。被害組織の約6割が中小企業で、調査に回答した組織のうち約5割がVPN機器から侵入されています。復旧費用の合計が1,000万円以上だった組織は約6割、1か月以内に復旧できた組織は5割弱でした。同じ報告書によると、警察のセンサーが検知した不審なアクセスは1日・1IPアドレスあたり13,687件で前年同期比50.7%増、その大半は海外からのものです。
10月上旬には、2025年のアサヒグループホールディングスの障害で犯行声明を出したランサムウェアグループQilinの中心メンバーとみられるロシア国籍の人物を日本の警察が拘束し、ドイツの要請で引き渡しました。同グループはJNNの取材に、日本は「世界で最もコンピューターセキュリティが脆弱な国の一つ」で日本企業への攻撃は増え得ると答え、300人を超える匿名の協力者がいると述べています。1人の拘束で、今夜貴社のVPNに届く攻撃が減るわけではありません。
委託先のシステム
大和証券とシチズン時計の顧客情報は、スカラコミュニケーションズが最大5社向けに運用するFAQシステムにありました。東京メトロの約5万9,000件のメールアドレスはメール配信の委託先サーバーに、吉野家の応募者情報は利用を終えていた採用プラットフォームに残っていました。アルカディアの事案では、1社のシステムから100を超える自治体や消防本部の住民情報が影響を受けています。個人情報保護法上、委託先で起きた漏えいの報告義務は委託元にあります。
外部公開アプリケーションの脆弱性と設定
集英社は利用していたCMSの設定不備を、GMOリサーチ&AIはソフトウェアの脆弱性を、ミスターマックスはソフトウェアの機能の悪用を原因に挙げています。IPAは10月9日の注意喚起で、特定の製品の脆弱性を狙った攻撃とは断定せず、外部公開アプリケーションやアカウントの侵害が起点になっているとみています。
乗っ取られたアカウント
日本経済新聞社の事案は、Microsoft 365アカウント1つから約9,000件のメールが送られ、別のGoogle Workspaceアカウントには2か月以上にわたり不正ログインが続いていたというものです。クラウドのメール環境では、1つのアカウントの乗っ取りが取引先へのフィッシングや請求書詐欺につながります。CS2が受ける調査依頼で最も多いのもこの類型です(Microsoft 365 不正ログイン調査)。
フィッシングの供給網:警察庁の通報から始まったMicrosoftの摘発
アカウント乗っ取りの入口であるフィッシングメールには、それを売る事業者がいます。Microsoftは10月14日、日本の警察庁の通報を起点にした調査の結果として、中国語圏のサイバー犯罪マーケットプレイス「YAM Store」と、フィッシングキット「CoGUI」「Iron Man」のインフラをフロリダ南部連邦地方裁判所の命令で差し押さえたと公表しました。調査は2025年末、警察庁が日本国内を狙うメッセージ型の詐欺キャンペーンをMicrosoftに通報したことから始まり、JC3(日本サイバー犯罪対策センター)が日本企業と金融機関への影響の規模を裏付けています。Microsoftによると、3つのサービスは2026年1月以降、150か国以上の75,000を超える組織に対して10億通を超える詐欺メールとSMSを送らせ、CoGUIは特に日本と米国の利用者を狙っていました。同社は関連アカウント20,000件以上を停止し、なりすましに使われたドメイン100,000件以上をブロックしています。
技術面の報告で、中小企業に直接関係するのは次の点です。YAM Storeは、期限切れのドメインを取得して実在するように見せた組織名でMicrosoft 365のテナントを不正に取得し、アカウントを販売していました。乗っ取ったテナントではグローバル管理者権限を使ってアプリにMicrosoft Graphの広い権限を付与し、SharePointやOneDriveをフィッシングページの置き場にしています。Iron Manのキットは被害者の入力をWebSocketでリアルタイムに受け取り、Telegramで操作者に通知して、認証コードの入力まで誘導します。Microsoftの対策の要点は、パスキーなどフィッシング耐性のある多要素認証への移行、条件付きアクセスで特権アカウントにそれを必須にすること、グローバル管理者の数を絞ることです。日本語で金融機関を装った画面が報告書の図に含まれており、日本は最も影響を受けた国の一つに挙げられています。
仮想化基盤とクラウド
大阪公立大学では攻撃者が学内システムを動かす仮想化基盤に到達し、約500台のサーバーが停止、バックアップの大半も暗号化されました。IDCフロンティアでは1つのリージョンの4つのゾーンで仮想サーバーが再起動できず、同社は利用者自身のバックアップからの復旧を案内しています。バックアップが、停止した層と同じ基盤に依存していたことが共通点です。
共通点:侵入口はどれも以前から知られている弱点です。AIが何かを変えているとすれば、弱点が見つかるまでの速さであり、守る側の点検項目は変わっていません。
3. 法規制の全体像:2026年に変わったこと
これに加えて、金融機関には金融庁のガイドライン、通信事業者には電気通信事業法上の義務があり、基幹インフラ事業者には経済安全保障推進法に基づく事前審査があります。本ガイドでは、業種を問わず関係する3つの法制度を取り上げます。
4. 個人情報保護法:現行の義務と2026年改正
いま適用されている義務
個人情報保護法は日本の個人情報を扱うすべての事業者に適用され、日本国内の個人に商品やサービスを提供する海外事業者にも及びます。秋の事案で最も問われているのは、漏えい時の対応です。
- 報告が義務になる漏えい:要配慮個人情報を含む漏えい、不正利用により財産的被害が生じるおそれのある漏えい(クレジットカード番号など)、不正の目的によるおそれのある漏えい(不正アクセスはこれに当たります)、1,000人を超える漏えい。このいずれかに当たれば、件数が少なくても報告対象です。
- 期限:個人情報保護委員会への速報はおおむね3日から5日以内、確報は30日以内(不正の目的による場合は60日以内)。本人への通知も必要です。
- 委託先での漏えい:報告義務は委託元にあります。委託先からの連絡を待つだけでは、速報の期限に間に合いません。
- 安全管理措置:組織的、人的、物理的、技術的な措置に加え、委託先の監督と、外国で取り扱う場合の外的環境の把握が求められます。
- 越境移転:本人の同意に基づく移転では、移転先の国の制度などの情報提供が必要です。海外本社へのデータ共有も対象になります。
2026年改正で変わること
「個人情報の保護に関する法律等の一部を改正する法律」は2026年7月10日に参議院本会議で可決・成立し、7月17日に公布されました。主な内容は次のとおりです(モノリス法律事務所の解説、ScanNetSecurity)。
- 課徴金制度の新設:不適正利用の禁止、適正な取得、第三者提供の制限、統計作成等の特例に違反し、個人の権利利益を著しく害するおそれがある行為について、違反で得た経済的利益に相当する額を納付させる制度です。金額の算定方法は下位規則で定められます。
- 罰則の強化:個人情報データベース等の不正提供罪が、不正な利益目的に加えて他人に損害を加える目的の提供も対象になり、詐欺や不正アクセスで個人情報を取得する行為に新たな罰則が設けられます。
- 子どもの個人情報:16歳未満の本人に対する同意取得や通知は法定代理人に対して行うこととし、利用停止請求の要件を緩和し、最善の利益を考慮する義務を加えます。
- 生体データ:顔特徴データなどについて公表事項を追加し、オプトアウトによる第三者提供を禁止します。
- 統計作成・AI開発目的:特定の個人を識別しない等の条件で、統計作成やAI開発を目的とする利用と第三者提供に本人の同意を不要とします。
- 本人通知の例外:権利利益を害するおそれが小さい漏えいについて、本人への通知義務を緩和します。委員会への報告は引き続き必要です。
- 施行:公布の日から2年以内に政令で定める日。遅くとも2028年7月までです。
準備の順番:改正法の施行を待つ必要はありません。現行法の報告期限を守れる体制(誰がログを読み、誰が委員会に報告するか)が先で、課徴金への備えとしては、取得目的と第三者提供の記録を今のうちに整えておくことです。
5. サイバー対処能力強化法(能動的サイバー防御)
サイバー対処能力強化法とその整備法は、政府が攻撃を受けてから対応する姿勢から、兆候の把握と攻撃元への対処に踏み込む姿勢に転換するものです。@ITの解説によると、10月1日に施行された内容は次のとおりです。
- 報告義務:指定された特定重要電子計算機を使う基幹インフラ事業者は、その導入時に製品名と製造者名を報告し、特定侵害事象等が起きたときは主務大臣と内閣総理大臣に速やかに報告したうえで、認知から30日以内に概要、技術的詳細、対応状況の報告を提出します。報告違反に対する是正命令に従わない場合は200万円以下、報告や資料の提出を拒んだ場合は30万円以下の罰金です。
- アクセス・無害化措置:国や基幹インフラへの重大な攻撃に使われているコンピューターに対し、自衛隊が要件のもとで不正なプログラムの削除や設定変更を行えます。警察による措置は11月までに施行予定です。
- サイバーセキュリティ協議会:政府が構成員に情報を提供する官民の枠組みです。
中小企業にとっての意味
法律上の義務を負うのは基幹インフラ事業者です。ただし、電力、通信、金融、交通、医療などの事業者は、取引先や委託先に対して契約でインシデント報告の期限やセキュリティ要件を求めるようになります。基幹インフラ事業者と取引がある企業は、「自社で何かが起きたとき、何時間以内に取引先へ伝えられるか」を今のうちに決めておく必要があります。また、政府がゼロデイ脆弱性の情報を事業者に提供する仕組みが動き始めるため、提供された情報を受け取って自社の機器に当てはめられる担当者または外部パートナーが必要です。
6. サプライチェーンとセキュリティ対策評価制度
IPAは10月9日の注意喚起で、社内体制に加えて国外拠点や取引先を含めた対応を行うこと、経済産業省のサイバーセキュリティ経営ガイドラインを参考にすること、サプライチェーン全体のリスクを把握して取引先や委託先と連携することを求め、SCS評価制度の2027年3月開始を予告しています。
SCS評価制度は、取引先に対して自社のセキュリティ水準を共通の物差しで示すための制度です。★1と★2は自己宣言、★3は自己評価に専門家の確認を加えたもの、★4は第三者評価機関による評価、★5はさらに高度な運用と継続的改善を含みます(制度の概要)。★3の対策項目には、多要素認証、特権IDの管理、脆弱性診断を伴うパッチ管理、フィッシング訓練、オフライン保管を含むバックアップ、ログ管理とインシデント対応手順が含まれます。一定規模以上の企業が取引先に★3を求めるようになると見込まれており、製造業や物流の下請け企業はまず★3の項目を自社に当てはめることから始めるのが現実的です。
関連サービス:セキュリティコンサルティング(現状評価と90日計画)、脆弱性診断、セキュリティ研修とフィッシング訓練
7. 人材不足と外部パートナーの使い方
秋の事案で発覚の経緯が公表されたものの多くは、顧客、第三者、プラットフォーム事業者、委託先からの連絡がきっかけでした。社内で最初に気づけなかった理由は技術ではなく、ログを毎日読む人がいなかったことです。専任のセキュリティ担当者を採用できない企業にとって現実的なのは、次の3つを外部に出し、判断を社内に残す形です。
- 監視:既存のログを毎日誰かが読む。Microsoft 365やGoogle Workspace、VPN機器、サーバーのログが対象です。CS2ではSecureWatchとしてこれを提供しています。
- 調査:異常が見つかったときに、ログを保全し、侵入経路と影響範囲を特定し、委員会や取引先への報告に使える報告書を書く(インシデント対応・フォレンジック)。
- 点検:外部公開アプリケーションとクラウド設定を定期的に診断する(脆弱性診断、クラウドセキュリティ評価)。
社内に残すのは、何を守るか、どこまで費用をかけるか、漏えい時に誰が決裁するかという判断です。経済産業省のサイバーセキュリティ経営ガイドラインは、これを経営者の責任と位置付けています。中小企業向けには、IPAのサイバーセキュリティお助け隊サービス制度もあり、低額で相談、監視、保険を組み合わせた選択肢があります。
8. 今すぐ行う点検:IPAの10月9日注意喚起に沿って
外部に公開しているアプリケーションの精査
- 自社で構築・運用している外部公開のアプリケーションやサービスを一覧にする。管理画面やAPI、部署が独自に立てた仕組みも含めます。
- 直近1か月のログに異常がないか確認し、その後3か月に広げる。エラーの量や平時との差異が目安です。誰がどのログをどう調べられるかも、この機会に把握します。
- 構成要素ごとに未適用のパッチがないか確認し、見つかれば速やかに適用する。
対応サービス:脆弱性診断、ペネトレーションテスト
利用している外部サービスの洗い出し
- クラウド、VPN、SaaSを、部署単位の利用も含めて網羅的に把握する。
- サービスごとのログイン記録を平時と比較する。ログイン失敗の量、ログイン元のIPアドレス、時間帯です。ログの保存期間と、提供者と利用者で見える範囲の違いも整理します。
- 作成した覚えのないアカウント、削除・無効化したはずのアカウントの再有効化がないか確認する。
対応サービス:クラウドセキュリティ評価(Microsoft 365、Google Workspace、AWS)、SecureWatch による日次の監視
異常が見つかったとき
- 速やかにセキュリティインシデントと判定し、対応を進める。IPAは、情報漏えいの可能性を考慮して専門のセキュリティベンダーに詳細調査を依頼することを強く推奨しています。ログの保全が最初の作業で、再起動やパスワード変更を先に行うと証拠が消えます。
対応サービス:インシデント対応・フォレンジック(即日の初動)、Microsoft 365 不正ログイン調査
保有データの再点検
- 「不要な情報は持たない」原則で、保有する情報資産を正確に把握し、必要最小限に絞る。タイムズカーの約660万件には退会済みの会員が、吉野家の応募者情報には契約終了時に削除されたはずのデータが含まれていました。
- 保管場所、アクセスログの取得内容と保持期間、暗号化を見直す。
対応サービス:リスク分析(保有データと損失額の定量化)
警察庁の統計から加える2点
- VPN機器のアップデートまたは入れ替えを行い、多要素認証を必ず設定する。最初の侵入口の約5割がVPN機器です。
- ITベンダー、仮想化基盤の管理者アカウント、クラウド事業者のいずれからも到達できないバックアップを1つ用意し、一度実際に復元する。大阪公立大学とIDCフロンティアの事例は、バックアップが停止した層と同じ基盤に依存していたことを示しています。
点検後に取り組む対策
IPAは、点検で異常がなくても、外部公開範囲の見直し、多要素認証などの認証強化、アカウントと権限の棚卸し、API連携など構成要素単位の管理、ログの取得内容と保持期間の見直し、データの暗号化を検討するよう求めています。多要素認証は、SMSやプッシュ通知ではなく、パスキーなどフィッシング耐性のある方式を選びます。CoGUIやIron Manのようなキットは、認証コードの入力までリアルタイムで誘導するためです。あわせて、経営者が点検結果と残るリスクを把握し、自らのリーダーシップで対策を進めることを求めています。従業員向けには、フィッシング訓練と経営層向けの机上演習が、秋の事案を題材にした最も実践的な研修になります。
点検の結果を、誰が読みますか?
CS2は東京を拠点に、脆弱性診断、クラウド設定の評価、インシデント対応、Microsoft 365の不正ログイン調査、日次の監視(SecureWatch)を、日本語と英語で提供しています。範囲と費用は作業開始前に確定します。
相談する9. 海外本社・海外拠点との連携
海外本社のある日本法人では、インシデント時の意思決定が本社のCISOや法務に集まる一方、個人情報保護委員会への報告義務は日本法人にあります。本社が英語で状況を把握できるまでに日本の速報期限が過ぎることが、実務上の最大のリスクです。インシデント対応の報告書を日本語と英語の両方で用意できる調査パートナー、委員会への報告文を日本語で書ける担当、そして本社と日本法人のどちらが報告を決裁するかの事前合意が必要です。
海外に拠点を持つ日本企業には、IPAが国外拠点を含めた対応を求めており、サイバー対処能力強化法のもとで基幹インフラ事業者との取引がある場合は、国外拠点で起きたインシデントも取引先への報告対象になり得ます。英語版のガイド(Cybersecurity in Japan: October 2026 Edition)は、海外本社の担当者にそのまま共有できる内容にしています。
10. よくある質問
2026年秋、日本で何が起きていますか?
2026年9月下旬から、タイムズカー、焼肉きんぐ、大和証券、IDCフロンティア、ブックオフ、スカイチケット、ライドオンエクスプレス、アルカディア、バーガーキングなど、企業や公的機関で不正アクセスとランサムウェアによる情報漏えいの公表が相次いでいます。10月14日には国家サイバー統括室が、IPA、JPCERT/CC、警察庁などが出した注意喚起をまとめて公表しました。公表資料に攻撃者を名指ししたものはなく、侵入口は委託先のサーバー、外部公開アプリケーションの脆弱性や設定、乗っ取られたアカウント、仮想化基盤やクラウドなど、以前から知られているものです。
日本のランサムウェア被害で、最初の侵入口として最も多いのは何ですか?
VPN機器です。警察庁の2026年上半期の統計では、調査に回答した被害組織の約5割がVPN機器から侵入されています。被害報告は123件で半期として過去最多、約6割が中小企業でした。復旧に1,000万円以上かかった組織が約6割、1か月以内に復旧できた組織は5割弱です。
個人情報が漏えいした場合、いつまでに誰へ報告する必要がありますか?
現行の個人情報保護法では、要配慮個人情報の漏えい、不正利用で財産的被害が生じるおそれのある漏えい、不正の目的による漏えい、1,000人を超える漏えいのいずれかに当たる場合、個人情報保護委員会への速報(おおむね3日から5日以内)と確報(30日以内、不正の目的による場合は60日以内)、および本人への通知が義務です。委託先で起きた漏えいでも、委託元が報告義務を負います。
2026年の個人情報保護法改正はいつから適用されますか?
改正法は2026年7月10日に成立し、7月17日に公布されました。施行日は公布から2年以内に政令で定められるため、遅くとも2028年7月までに施行されます。主な変更は、課徴金制度の新設、16歳未満の子どもの個人情報の取扱い、顔特徴データなど生体データの規律、統計作成やAI開発を目的とする利用の同意不要化、罰則の強化です。
サイバー対処能力強化法(能動的サイバー防御)は中小企業にも関係がありますか?
直接の報告義務を負うのは、特定重要電子計算機を使う基幹インフラ事業者です。中小企業に法律上の義務は課されませんが、基幹インフラ事業者の取引先や委託先には、契約を通じてインシデント報告やセキュリティ対策の要求が及びます。2026年10月1日に一部施行され、基幹インフラ事業者には速やかな報告と30日以内の詳細報告が義務付けられました。
専任のセキュリティ担当者がいない会社は、まず何をすべきですか?
IPAが2026年10月9日に示した点検から始めます。自社で構築した外部公開のアプリケーションを洗い出して直近1か月のログを確認し、未適用のパッチを当てること、クラウドやVPNを含む外部サービスを部署単位まで洗い出してログイン記録と覚えのないアカウントを確認すること、保有する個人データを必要最小限に絞ることです。異常が見つかれば、インシデントとして扱い、専門ベンダーに調査を依頼することをIPAは強く推奨しています。
出典
- 国家サイバー統括室:不正アクセスによる漏えい等の事案を踏まえた各機関の注意喚起(2026年10月14日)
- IPA:不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日)
- 警察庁:令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(PDF)
- ランサムウェア被害は過去最多、警察庁が明かした2026年上半期の異変(@IT)
- IDCフロンティアにランサムウェア攻撃、495の企業・自治体に影響(TECH+)
- IDCフロンティア第3報:利用者のバックアップからの復旧
- JR東日本・ビューカード、最大600万件あまり流出の可能性(NHK)
- ブックオフ、最大643万件(NHK)
- スカイチケット、1,400万件超(NHK)
- ライドオンエクスプレスHD、最大650万件の漏えいの可能性(INTERNET Watch)
- アルカディア SpeeCAN RAIDEN の不正アクセスと影響自治体の一覧
- 自治体向け情報配信システムへの不正アクセス(NHK、10月13日)
- 焼肉きんぐ、10,788,963件
- 大和証券とスカラコミュニケーションズ(INTERNET Watch)
- シチズン時計とスカラコミュニケーションズ
- 東京メトロ、メールアドレス約5万9,000件
- 吉野家とApplyNow(ITmedia NEWS)
- GMOリサーチ&AI infoQ
- ミスターマックス、最大1,735,154人(ネットショップ担当者フォーラム)
- 日本経済新聞社、Microsoft 365とGoogle Workspaceの事案
- 大阪公立大学のランサムウェア被害
- バーガーキング、公式アプリ会員情報約1,118万件の漏えい(オリコンニュース、10月15日)
- Microsoft:サイバー犯罪を支えるサービス経済の摘発、YAM Store、CoGUI、Iron Man(2026年10月14日、英語)
- Microsoft Threat Intelligence:フィッシングインフラの実態と対策(2026年10月14日、英語)
- 政府の対応とスカラコミュニケーションズの顧客数(The Japan Times、英語)
- 攻撃トラフィックの分析とAIエージェント悪用の可能性(NHK、10月13日)
- Qilinメンバーとみられる人物をドイツに引き渡し(時事通信/The Japan Times、英語)
- QilinのJNNへの回答(News On Japan、英語)
- 「個人情報の保護に関する法律等の一部を改正する法律」公布(ScanNetSecurity)
- 2026年個人情報保護法改正のポイント(モノリス法律事務所)
- 10月始動「能動的サイバー防御」で何が変わるか、インシデントの報告義務も(@IT)
- サイバー新戦略、能動的防御明記(共同通信、2025年12月23日)
- サプライチェーン強化に向けたセキュリティ対策評価制度の概要
数値は、2026年10月15日時点で各組織が公表した内容、官公庁の資料、または国内報道に基づきます。件数の多くは影響を受けた可能性がある最大数であり、漏えいが確定した数ではありません。法令の記述は一般的な説明であり、個別の法的助言ではありません。本ガイドの2026年4月版は、本ページに上書きしています。